Amazon Web Services ブログ
Category: Amazon Bedrock

AWS で AI を活用したスタジオを構築するためのガイダンス
生成 AI は、スタジオのプレミアムコンテンツ制作のあり方を根本から書き換えつつあります。映画品質の画像、動画、音声、3D アセットを生成できるモデルは日々更新されており、それらがもたらすクリエイティブな可能性には期待が高まるばかりです。しかし、AI は高品質なコンテンツを自動的に生成する魔法のボタンではありません。AI は、熟練したストーリーテラーが活用することで、より速く、より高品質で、よりコスト効率の良いアウトプットの創出を支援し得る、非常に効率的なツールなのです。
本ガイダンスでは、AI-Powered Studio (AI を活用したスタジオ)というコンセプトを紹介します。このアーキテクチャは、AI 生成コンテンツから価値を引き出すために必要な 5 つのコアな役割—— Consistency (一貫性)、Context (コンテキスト)、Control (コントロール)、Compliance (コンプライアンス)、Cost (コスト) 規律——を軸に構成されています。
Amazon Bedrock における最小権限アクセスの実装
生成 AI アプリケーションでは、Amazon Bedrock や大規模言語モデル (LLM) などを組み合わせるため、さまざまなレベルでのアクセスコントロールが欠かせません。この記事では、モデルの選択、適応、テスト、運用の各フェーズで最小権限の原則を適用する方法を紹介します。サービスコントロールポリシー (SCP)、VPC エンドポイントポリシー、KMS キーポリシー、Amazon Bedrock Guardrails、Amazon Bedrock Agents を使ったポリシーの例も示します。あわせて、モデル呼び出しログの機密データ保護と、IAM Access Analyzer によるアクセス許可の定期的な見直しについても説明します。
Amazon Bedrock API キーの保護: 実装と管理のベストプラクティス
Amazon Bedrock API キーを安全に実装、管理するためのベストプラクティスを紹介します。AWS STS の一時的な認証情報を優先し、使用できない場合は短期 API キー、最終手段として長期 API キーを選ぶという判断基準を整理します。そのうえで、SCP と条件キーによる作成と使用の制御、CloudTrail、Amazon EventBridge、AWS Config ルールによる監視、侵害時のインシデント対応手順を、NIST CSF 2.0 に沿って解説します。
日本通運の AI 搭載型物流 Web アプリ「DCX」— AWS で実現する次世代サプライチェーンの可視化と予測
物流業界では、EC 市場の急拡大、販売チャネルの多様化、商品ライフサイクルの短期化が同時に進み、サプライチェー […]
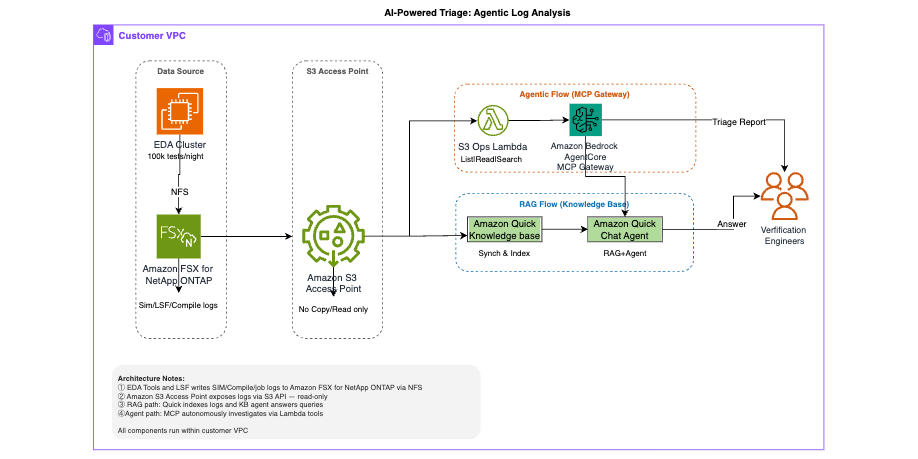
Amazon S3 Access Points で Amazon FSx for NetApp ONTAP 上のデータに AWS サービスからゼロコピーでアクセスする
半導体の検証チームが毎晩生成する大量の EDA ログを、データを移動せずに AI で分析するアーキテクチャを紹介します。Amazon S3 Access Points を使って Amazon FSx for NetApp ONTAP 上のログに S3 API でアクセスし、Amazon Bedrock AgentCore と Amazon Quick により、リグレッションテストで失敗した原因の切り分けを自然言語の質問で行います。
エージェンティック AI システムのための 4 つのセキュリティ原則
AWS が NIST CAISI の情報提供依頼 (RFI) に提出した回答を基に、エージェンティック AI の 4 つのセキュリティ原則を紹介します。4 つの原則は、セキュアな開発ライフサイクル、従来のセキュリティ制御の継続適用、エージェントの外部に置く決定論的な制御 (セキュリティボックス)、評価に基づく段階的な自律性の拡大です。さらに、Amazon Bedrock AgentCore によるコンピューティングの分離、アイデンティティとアクセス管理、ポリシーの適用、オブザーバビリティといったアーキテクチャの構成要素も説明します。
Amazon Bedrock を使った AWS Systems Manager Session Manager ログの AI による異常検知
Session Manager のセッションで実行されたコマンドはトランスクリプトとして記録されますが、数百台のノードで毎日数千件になると、SOC チームが手作業で確認することはできません。このブログでは、Amazon Bedrock、AWS Lambda、Amazon S3、Amazon Bedrock AgentCore を使い、セッションの終了時にトランスクリプトを自動で分析して Normal・Suspicious・Critical に分類し、不審なセッションを SOC にメールで通知する仕組みを構築します。分類の基準、CloudFormation テンプレートでのデプロイ手順、セッションの履歴を自然言語で問い合わせる方法を説明し、多層的なセキュリティ戦略の中での位置付けにも触れます。
AWS Weekly Roundup:数字で見るプライムデー2026、クロード・ハイク 5.5、Amazon Nova 2.5 Sonic など (2026 年 10 月 13 日)
数字の中には、しばらく向き合ってみないと想像しにくいものもあります。2026 年 10 月 5 日週、プライム […]
株式会社東京会計パートナーズ様が Amazon Bedrock で実現した、事業承継相談の入口を開く生成 AI チャットボット
本ブログは 株式会社東京会計パートナーズ 様、株式会社ゼネット 様と Amazon Web Services […]
AWS で本番 AI エージェントを構築する: 6つの柱によるウォークスルー
AI エージェントをデモから本番運用へ進めるには、何が必要でしょうか。本記事では、自動車工場の部品在庫エージェントを例に、Build (構築)・Test (テスト)・Run (実行)・Secure (セキュリティ保護)・Observe (観測)・Govern (ガバナンス) の6つの柱を順に解説します。Amazon Bedrock AgentCore や Guardrails、Evaluations、Cedar ポリシーを使った実装方法を紹介します。