Amazon Web Services ブログ
Category: Artificial Intelligence
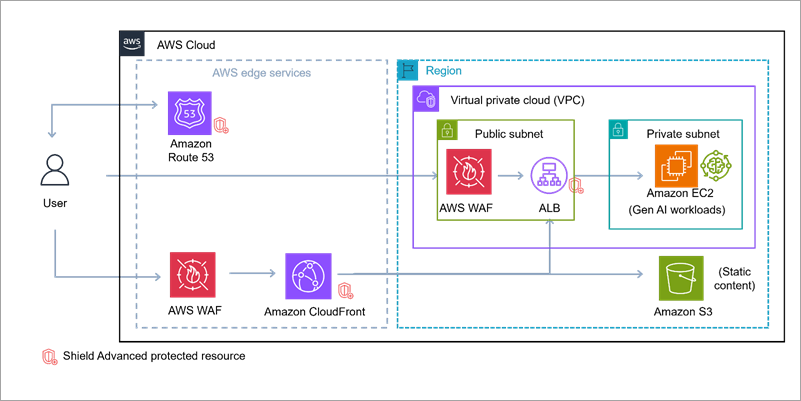
AWS のサービスで構築する生成 AI アプリケーションのセキュアなネットワークアーキテクチャ
生成 AI アプリケーションは、DDoS 攻撃、SQL インジェクション、悪意のあるボットなど、さまざまな外部脅威にさらされています。この記事では、AWS PrivateLink による Amazon Bedrock へのプライベート接続、AWS WAF と AWS Shield によるエッジでの保護、AWS Network Firewall による境界防御、Amazon GuardDuty による監視を組み合わせた多層防御について、リファレンスアーキテクチャを交えて解説します。
週刊生成AI with AWS – 2026年10月12日週
週刊生成AI with AWS, 国内事例が 5 件そろった2026年10月12日号 – ソニー銀行様、日本通運様、東京会計パートナーズ様、エナリス様、インフキュリオン様の国内事例ブログを紹介。また、Kiro のローカルサンドボックスや GENIAC ロボット基盤モデル開発の支援、エージェンティック AI のセキュリティ原則などのブログ記事も。サービスアップデートでは Amazon Bedrock AgentCore 短期メモリの従量課金化や AWS Transform の Azure から AWS へのコード変換をはじめとする 8 件のアップデートを紹介。

株式会社コーテッグ様の「聞くだけ」で分析が完結する AI 分析基盤「Dotta」を Amazon Bedrock AgentCore で実現
本記事は、株式会社コーテッグ様と Amazon Web Services Japan による共同執筆です。 み […]
AWS で AI を活用したスタジオを構築するためのガイダンス
生成 AI は、スタジオのプレミアムコンテンツ制作のあり方を根本から書き換えつつあります。映画品質の画像、動画、音声、3D アセットを生成できるモデルは日々更新されており、それらがもたらすクリエイティブな可能性には期待が高まるばかりです。しかし、AI は高品質なコンテンツを自動的に生成する魔法のボタンではありません。AI は、熟練したストーリーテラーが活用することで、より速く、より高品質で、よりコスト効率の良いアウトプットの創出を支援し得る、非常に効率的なツールなのです。
本ガイダンスでは、AI-Powered Studio (AI を活用したスタジオ)というコンセプトを紹介します。このアーキテクチャは、AI 生成コンテンツから価値を引き出すために必要な 5 つのコアな役割—— Consistency (一貫性)、Context (コンテキスト)、Control (コントロール)、Compliance (コンプライアンス)、Cost (コスト) 規律——を軸に構成されています。
AWS Physical AI Toolchain を発表
本記事は 2026 年 10 月 7 日に公開された “Introducing AWS Physical AI […]
Amazon Bedrock における最小権限アクセスの実装
生成 AI アプリケーションでは、Amazon Bedrock や大規模言語モデル (LLM) などを組み合わせるため、さまざまなレベルでのアクセスコントロールが欠かせません。この記事では、モデルの選択、適応、テスト、運用の各フェーズで最小権限の原則を適用する方法を紹介します。サービスコントロールポリシー (SCP)、VPC エンドポイントポリシー、KMS キーポリシー、Amazon Bedrock Guardrails、Amazon Bedrock Agents を使ったポリシーの例も示します。あわせて、モデル呼び出しログの機密データ保護と、IAM Access Analyzer によるアクセス許可の定期的な見直しについても説明します。
Amazon Bedrock API キーの保護: 実装と管理のベストプラクティス
Amazon Bedrock API キーを安全に実装、管理するためのベストプラクティスを紹介します。AWS STS の一時的な認証情報を優先し、使用できない場合は短期 API キー、最終手段として長期 API キーを選ぶという判断基準を整理します。そのうえで、SCP と条件キーによる作成と使用の制御、CloudTrail、Amazon EventBridge、AWS Config ルールによる監視、侵害時のインシデント対応手順を、NIST CSF 2.0 に沿って解説します。
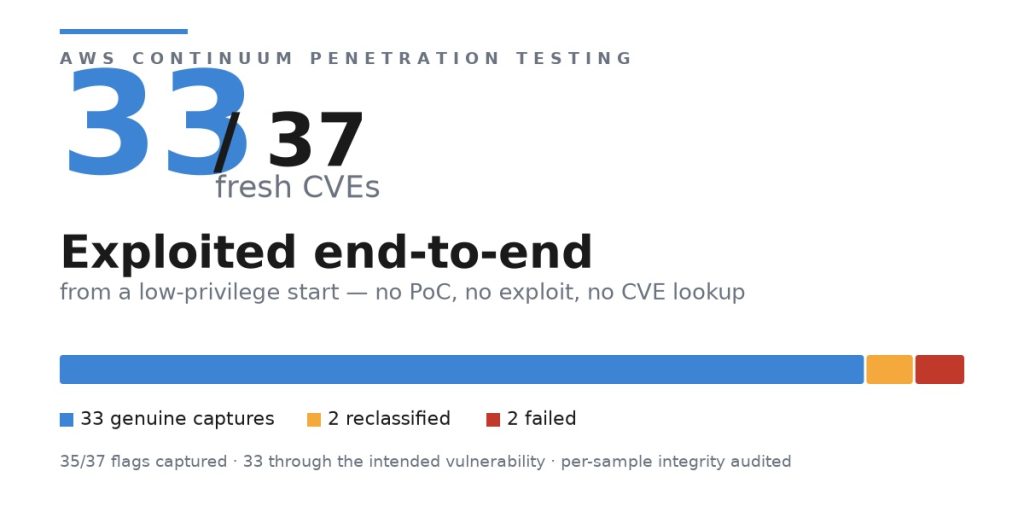
AWS Security Agent (now part of AWS Continuum) が新たに公開された実在の CVE 37 件中 33 件のエクスプロイトに成功
自律型ペネトレーションテストエージェントである AWS Security Agent (now part of AWS Continuum) を、最近公開された実在の CVE 37 件で評価しました。その結果、37 件中 33 件 (89.2%) で、意図された脆弱性をエンドツーエンドでエクスプロイトしました。本記事では、コンタミネーションを低減した CTF 形式のベンチマークの設計と整合性監査の仕組みを紹介します。あわせて、代表的な攻撃チェーン、誤検知のフィルタリング、ターゲットをダウンさせた失敗事例から得たガードレールの重要性についても説明します。
日本通運の AI 搭載型物流 Web アプリ「DCX」— AWS で実現する次世代サプライチェーンの可視化と予測
物流業界では、EC 市場の急拡大、販売チャネルの多様化、商品ライフサイクルの短期化が同時に進み、サプライチェー […]
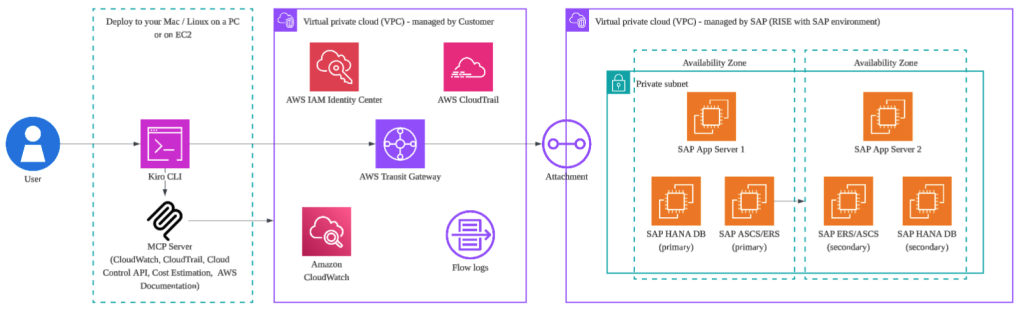
SAP ネットワークのトラブルシューティングを数時間から数分へ加速する:エージェント型 AI アプローチ
Kiro-CLI と AWS MCP Servers を組み合わせ、複雑な SAP ランドスケープのネットワークトラブルシューティングを数時間から数分へ短縮するエージェント型 AI アプローチを解説します。VPC Flow Logs、セキュリティグループ、Transit Gateway などを自然言語のプロンプトで診断し、AWS CloudTrail による原因特定や CloudWatch を用いたキャパシティ予測を実現します。ネットワークヘルスチェック、504 エラーの根本原因分析、クロス AZ レイテンシー、セキュリティグループのドリフト検出、キャパシティ予測という5つの実例を通じて、運用の効率化を紹介します。