Amazon Web Services ブログ
Category: Security, Identity, & Compliance
AWS Continuum で実現するデプロイごとのペネトレーションテスト
従来は定期的な診断で行われていたペネトレーションテストを、CI/CD パイプラインのデプロイ後ゲートとして組み込む方法を紹介します。AWS Continuum for penetration testing は、直前にデプロイした変更にスコープを限定し、AI エージェントを使用して悪用可能な脆弱性を確認します。そのため、デプロイのたびに高速かつ低コストで実行できます。OIDC フェデレーションによる IAM ロールの設定、GitHub Actions のワークフロー例、レポート専用モードからブロック運用へ移行する際の注意点も説明します。
Kiro CLI でセキュリティ調査を迅速化
Kiro CLI を使用して、「AWS セキュリティインシデント対応ガイド」のフレームワークに沿ってセキュリティ調査を迅速化する方法を紹介します。自然言語のプロンプトで Amazon GuardDuty の検出結果をトリアージし、EC2 インスタンスや IAM 権限を分析します。さらに、隔離用セキュリティグループによる封じ込め、フォレンジックスナップショットによる証拠保全、AWS CloudTrail ログ分析を進めます。Amazon SNS と Amazon EventBridge による自動アラートの構築や、ステアリングファイルによる再利用可能な調査ワークフローの作成も解説します。
Kiro と Amazon Q でセキュリティポスチャを強化する 5 つの方法
この記事では、Kiro と Amazon Q Developer を使用して AWS のセキュリティポスチャを強化する 5 つの方法を紹介します。ステアリングファイルとルールによる永続的なコンテキストでセキュリティ標準を組み込む方法をはじめ、MCP サーバーを活用した AWS Security Hub の検出結果のトリアージ、Infrastructure as Code (IaC) の修復、AWS Well-Architected フレームワークのセキュリティの柱に沿ったレビュー、サービスコントロールポリシー (SCP) の作成を迅速化する手法を説明します。あわせて、人間による検証の重要性と段階的な導入の進め方も解説します。
AWS CloudTrail を使ったインシデント調査・対応ガイド – パート 2
本ガイドのパート 2 では、ウェブアプリケーションの SSRF の脆弱性を起点に、IMDSv1 からの認証情報の窃取、リージョンホッピングを経て Amazon Bedrock が不正使用されたマルチステージ攻撃を、AWS CloudTrail のログから分析します。userIdentity、readOnly、awsRegion などの注目すべきフィールドとインシデント対応チェックリストを紹介し、IMDSv2 の強制、最小権限、モデル呼び出しのログ記録といった強化策と、脅威アクターの回避手法も解説します。
AWS CloudTrail を使ったインシデント調査・対応ガイド – パート 1
AWS CloudTrail ログには、疑わしいアクティビティを調査するために必要な証拠が含まれています。このパート 1 では、AWS の Security Incident Response Team (SIRT) が実践する調査手法を、2 つの実際のシナリオに沿って紹介します。1 つは、設定ミスのあるクロスアカウントアクセスが悪用され、ランサムウェアとの関連が疑われる Amazon S3 データ削除に至った事例です。もう 1 つは、多要素認証 (MFA) のないコンソール認証情報が悪用され、AWS CloudFormation と AWS CloudShell で暗号通貨マイニングが行われた事例です。重要なフィールドの読み解き方、調査の優先順位、対応チェックリスト、予防策を解説します。
AWS STS のセッショントークンのサイズ制限を簡素化、サイズのモニタリングにも対応
AWS STS のセッショントークンのサイズ制限が 4,096 バイトの単一の制限に簡素化され、セッションポリシーとセッションタグに使用できる容量が拡大しました。トークンサイズは API レスポンス、Amazon CloudWatch メトリクス、AWS CloudTrail イベントで報告されます。また、MinimumSessionTokenSize パラメータを使用して、インフラストラクチャが処理できるトークンの最大サイズを検証できます。この記事では、変更点と影響に加え、ロードバランサーやデータベースなどトークンを扱うシステムで推奨される対応を説明します。
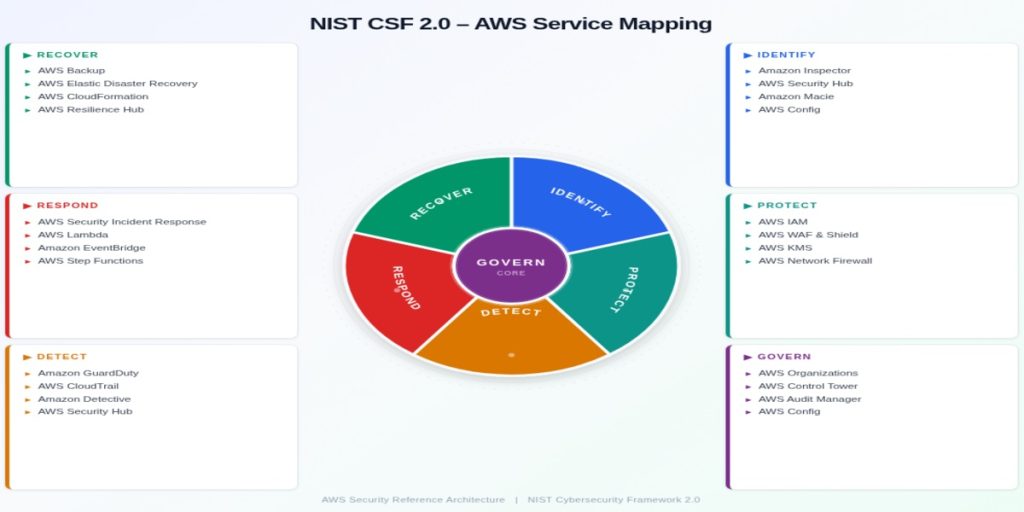
AWS Customer Incident Response Team (CIRT) のご紹介: セキュリティイベント発生時の支援と公開リソース
私たち AWS Customer Incident Response Team (CIRT) は、AWS 責任共有モデルにおけるお客様の責任範囲で進行中のセキュリティイベントへの対応を支援する、24 時間 365 日体制のグローバルチームです。この記事では、AWS CIRT の支援範囲と支援の依頼方法をご紹介します。また、脅威アクターによる AWS 固有の戦術、手法、手順 (TTPs) をまとめた Threat Technique Catalog for AWS (TTC) や、インシデントレスポンスに役立つオープンソースツール、ワークショップなどの公開リソースも取り上げます。
EC2 インスタンス構成証明でセルフマネージド型データベースのゼロオペレーターアクセス (ZOA) を実現
この記事では、Amazon EC2 インスタンス構成証明、NitroTPM、Attestable AMI を使用して、セルフマネージド型データベースでゼロオペレーターアクセス (ZOA) を実現する方法を説明します。Nix Flakes で再現可能な AMI をビルドして PCR 測定値を算出し、AWS KMS キーポリシーの条件に設定します。これにより、LUKS で暗号化された EBS ボリュームを、正しい AMI で起動したインスタンスでのみ復号できるようにします。PostgreSQL を例に、dm-verity やセキュアブートを組み合わせたブート時の信頼チェーンも詳しく解説します。
L1TF Reloaded に対する Amazon EC2 の防御の仕組み
一時的実行攻撃「L1TF Reloaded」は、ハーフ Spectre ガジェットと L1TF を組み合わせてゲストデータを漏洩させます。しかし、AWS Nitro System と Nitro Hypervisor を使用するお客様のゲストデータは影響を受けず、追加の対応も不要です。本記事では、攻撃の仕組みを解説します。さらに、XPFO の概念に基づくシークレットハイディングやゲスト CPU コンテキストの保護など、Nitro Hypervisor の多層防御の設計も詳しく説明します。
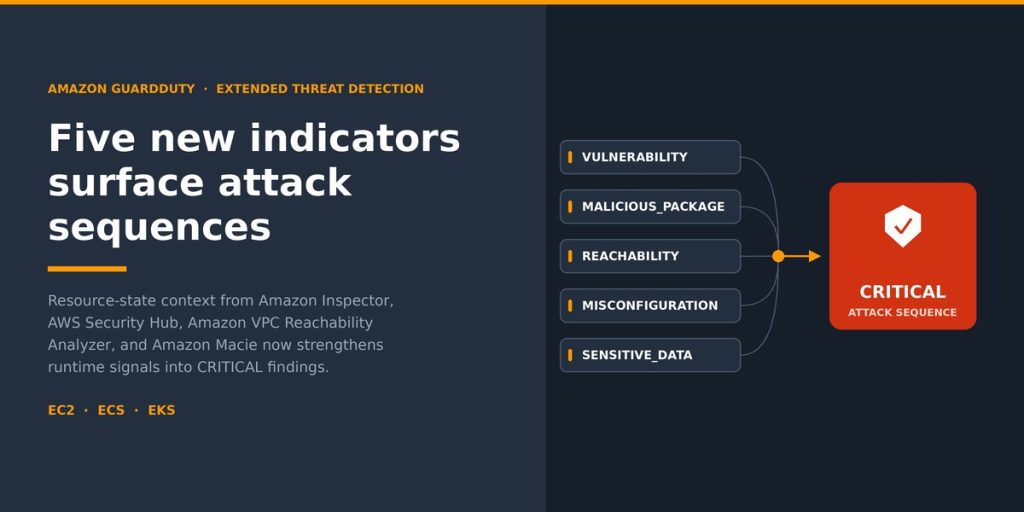
GuardDuty 拡張脅威検出に 5 つの新しいインジケーターを追加: 攻撃シーケンスの検出を強化
Amazon GuardDuty 拡張脅威検出の攻撃シーケンスの検出結果に、5 つの新しいインジケーターが追加されました。Amazon Inspector、Amazon VPC Reachability Analyzer、Amazon Macie、AWS Security Hub から得られる脆弱性、悪意のあるパッケージ、到達可能性、設定ミス、機密データの情報を、弱いランタイムシグナルと相関付けます。これにより、ノイズは重要度が CRITICAL の対応可能な検出結果に変わります。この記事では、Amazon EKS と Amazon EC2 での実例に加えて、EPSS を重視した優先順位付けによるインシデント対応の手順を解説します。