Amazon Web Services ブログ
Category: Networking & Content Delivery
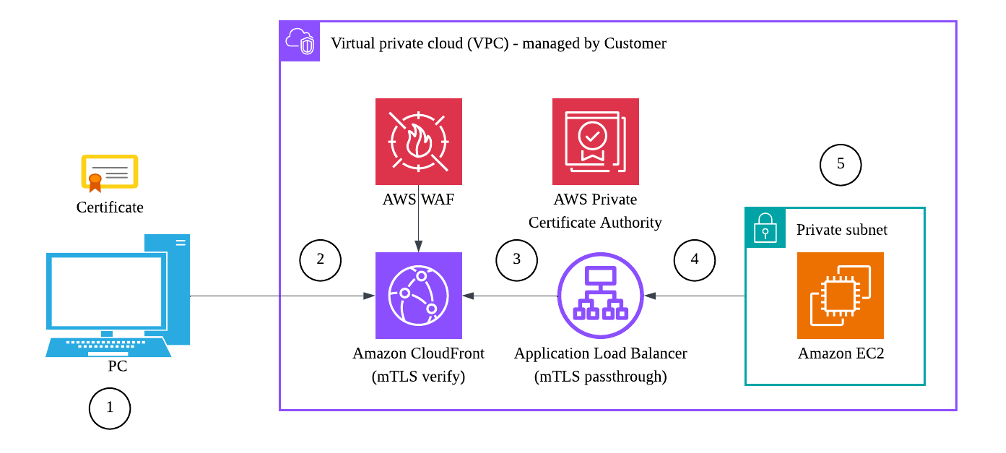
Amazon CloudFront で SAP S/4HANA に mTLS 認証を実装する
グローバルに SAP S/4HANA を運用する企業では、単一リージョンへのアクセスによる TLS ハンドシェイクの遅延と、パスワード頼みの認証によるセキュリティリスクが課題となります。本記事では、Amazon CloudFront の mTLS verify モードでエッジでクライアント証明書を検証し、Application Load Balancer(ALB)のパススルーと SAP ICM の X.509 認証を組み合わせて、パスワードレスなシングルサインオン(SSO)を実現するアーキテクチャを解説します。CloudFront-Viewer-Cert-Pem ヘッダーの転送、S3 トラストストア、AWS Private CA、AWS Shield/AWS WAF による多層防御まで、実装からクリーンアップまでを順を追って説明します。社内テストでは初回ログイン時間を約40〜50%短縮しました。

Amazon CloudWatch Logs で Application Load Balancer のログを分析する
Amazon CloudWatch Logs が Application Load Balancer (ALB) のログを Vended Logs としてサポートしました。これにより、ALB のアクセスログ、接続ログ、ヘルスチェックログが構造化 JSON として CloudWatch Logs へ直接配信されるようになり、ワークロードの入口をリクエスト単位・接続単位・ターゲット単位で可視化できるようになりました。このブログでは有効化ルールによる一括配信設定の方法やALB監視ダッシュボードの提供、Log Analytics による障害を切り分け、ログアラームによる通知、Contributor Insights の利用について説明します。
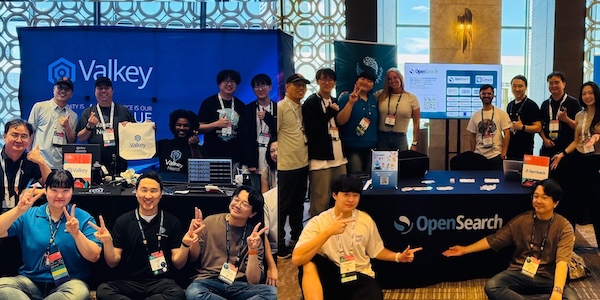
AWS Weekly Roundup: EC2 アプリケーションステータスチェック、IAM ロールマネージャー、OpenAI Daybreak on Bedrock など (2026 年 8 月 17 日)
2026 年8 月 10 日週、OpenSearch と Valkey のチームはソウルを訪問し、Open S […]

「聞くだけで、必要な情報が集まる」航空オペレーション基盤を Kiro で実現する
航空業界では、散在するデータの横断的な活用が長年の課題でした。本ブログでは、 Amazon S3 を中心とした […]
KNFSD ファイルキャッシュのご紹介: NFS ストレージをクラウドに拡張
本記事では、KNFSD File Cache (KNFSD) の仕組みと、オンプレミスのファイラー、サードパーティ、Amazon FSx などの AWS サービスを問わず、NFS 準拠のストレージとどのように連携するかを説明します。また、単一の Terraform モジュールを使って本番環境向けのオートスケーリングクラスターをデプロイする方法も紹介します。このクラスターは、100 Gb 毎秒あたり時間 6 ドル未満で集約スループットを実現します。

2026 年 6 月の AWS Black Belt オンラインセミナー資料及び動画公開のご案内
2026 年 06 月に公開された AWS Black Belt オンラインセミナーの資料及び動画についてご案内させて頂きます。
Oracle Database@AWS のトラフィック集中検査
Oracle Database@AWS 環境で AWS Transit Gateway の集中検査 VPC または AWS Cloud WAN のサービス挿入を使用して、東西・南北ネットワークトラフィックを集中検査する 2 つのパターンを解説します。
VPC Resource Gateways の実装パターンとユースケース
本記事は、2025 年 6 月 11 日に Networking & Content Delivery […]
AWS Cloud WAN Routing Policy:実運用におけるグローバルネットワークのシナリオ集 (Part 2)
本記事では、AWS Cloud WAN のルーティングポリシーを使い、ハイブリッド環境やマルチサイト環境で一般的に見られる3つの実運用シナリオを取り上げます。Transit Gateway 環境からの移行中のルート伝播制御、複数の Direct Connect ロケーション間のパス選択の改善、そして同一 ASN を持つネットワーク間の接続の許可という課題を、集中型のポリシー適用ポイントとしての AWS Cloud WAN でどのように解決できるかを解説します。
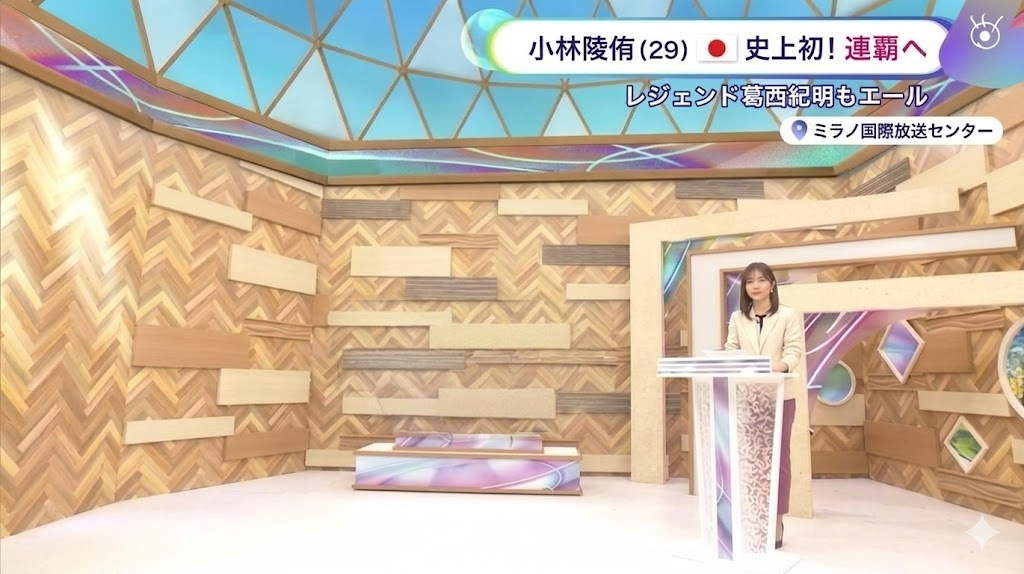
株式会社フジテレビジョン様が冬季国際スポーツ競技大会で実現した Live Cloud Production
2026年2月6日から22日にかけて、イタリアのミラノ・コルティナにて世界的な冬季スポーツ競技大会が開催されま […]